
Acessar os certificados
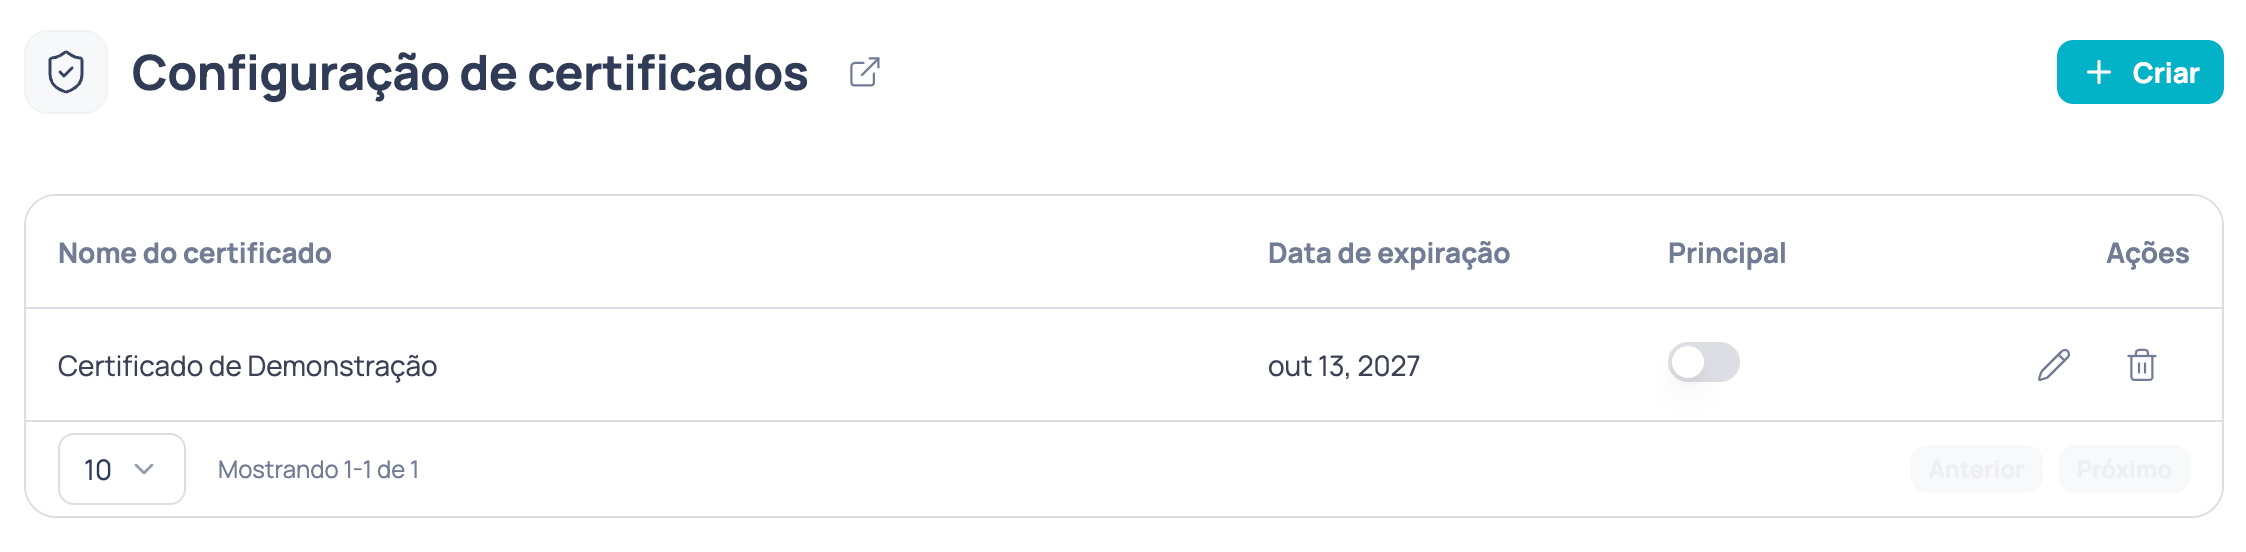
Para gerenciar seus certificados mTLS, vá em Configurações > Certificados. Esta seção permite que você gerencie todos os certificados associados à sua empresa.A seção de certificados não está disponível para empresas self-service.
Criar certificado
Clique em Criar, na parte superior da lista, para abrir um painel lateral com estes campos: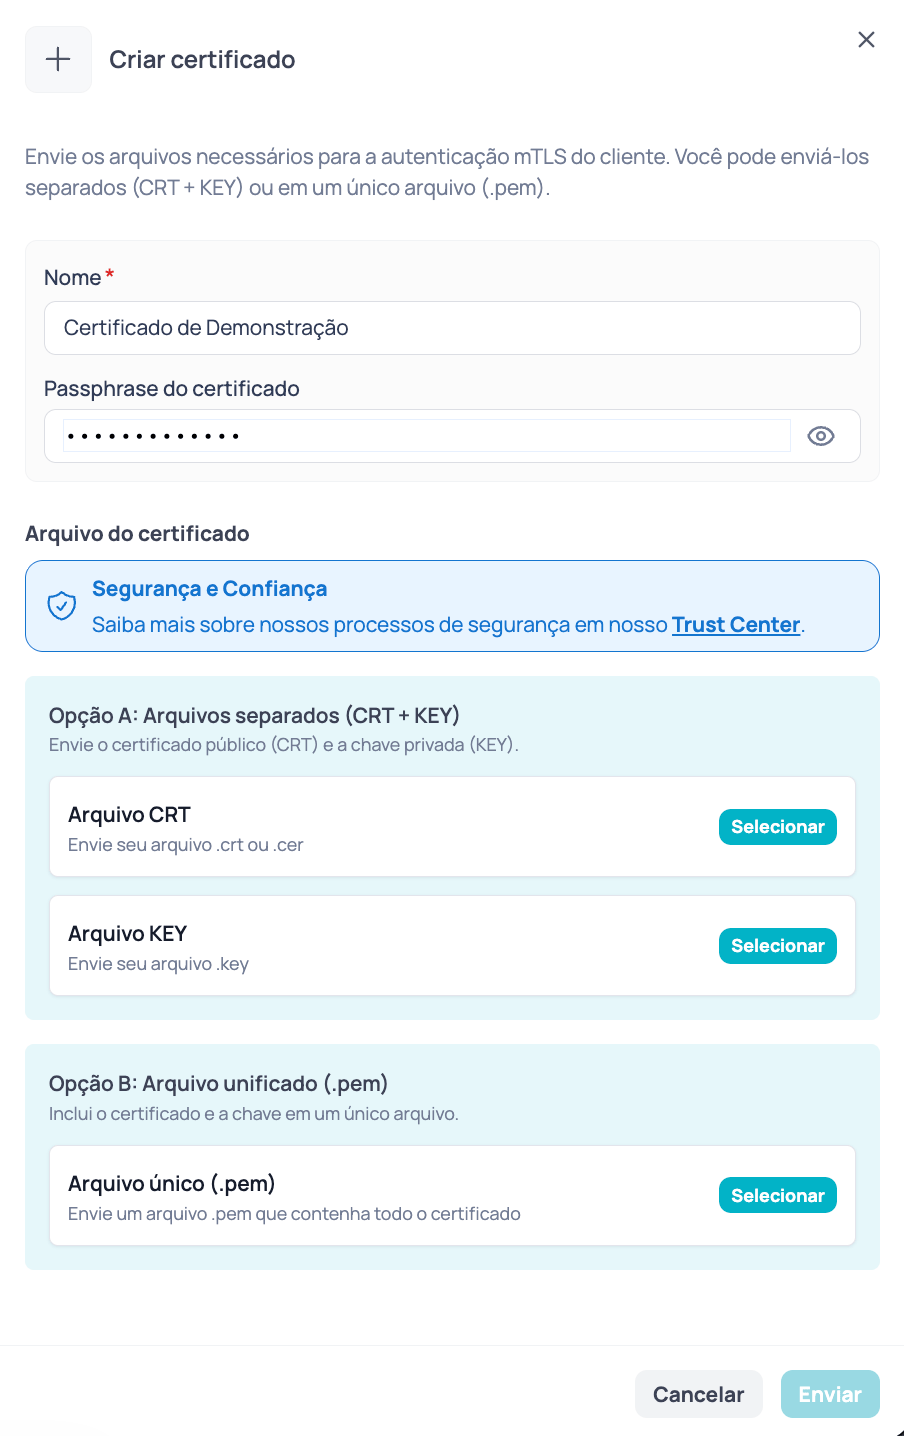
- Nome (obrigatório): máximo de 100 caracteres, único dentro da sua empresa (sem diferenciar maiúsculas de minúsculas) e sem emojis.
- Passphrase do certificado (opcional): se a sua chave privada for protegida, informe a senha dela. Deve ter entre 8 e 128 caracteres, sem emojis e sem espaços no início ou no fim.
- Arquivo do certificado: escolha uma das duas opções a seguir.
Cada arquivo pode ter até 5 MB. Certifique-se de que os certificados são válidos e não expiraram antes de enviá-los. A data de expiração é extraída automaticamente do certificado.
.pem ou o par CRT + KEY. Os certificados novos não são marcados como principal: você pode fazer isso depois, pela lista.
Opção A: arquivos separados (CRT + KEY)
Os dois arquivos são obrigatórios:- Arquivo CRT (
.crtou.cer): contém o certificado - Arquivo KEY (
.key): contém a chave privada
Opção B: arquivo único (.pem)
Um arquivo.pem que contém tanto o certificado quanto a chave privada.
Ver certificados
Na seção Certificados você pode ver todos os certificados da sua empresa em uma tabela com as colunas:- Nome do certificado
- Data de expiração (por exemplo,
out 13, 2027; é exibido-se não houver data) - Principal: um interruptor que indica se é o certificado principal
- Ações: ícones para editar e excluir
Marcar um certificado como principal
Ative o interruptor Principal do certificado. Este certificado será selecionado automaticamente quando você habilitar mTLS em um nó de API, caso não tenha selecionado manualmente outro certificado.Apenas um certificado pode ser marcado como principal de cada vez. Se você marcar um novo certificado como principal, o anterior perderá automaticamente esse status.
Editar um certificado
Você pode editar o nome dos seus certificados existentes para identificá-los mais facilmente. Isso é útil quando você tem múltiplos certificados para diferentes finalidades ou ambientes. Clique no ícone de editar (lápis) da coluna Ações, ao lado do certificado que deseja modificar. O nome deve cumprir as mesmas regras de quando foi criado.Você só pode alterar o nome. Os arquivos não podem ser substituídos: para usar outro certificado ou chave, crie um novo certificado.